
第三天
实验01 ALP规则的验证
实验目标:创建本地用户jack、tom、mike,创建本地组group1,并把以上所建用户加入到group1组,通过ALP规则实现以上用户对d:\share\01.txt文件内容读取和写入权限,group2组的用户拒绝访问此文件
实验环境:
Windows server 2008 系统
实验步骤:
新建组名为“group1”的组
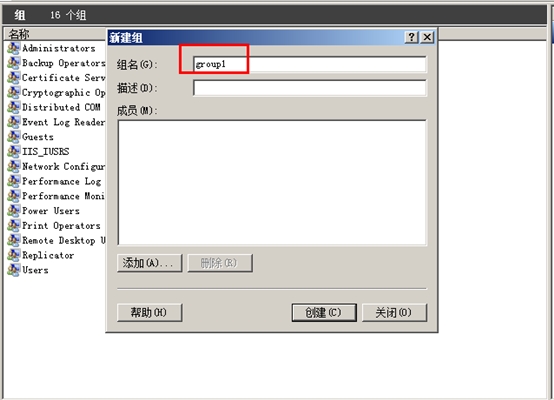
创建组名为“group2”的组

新建用户名分别为“jack”“mike”“tom”的用户


右击group1选择属性

将“jack”“mike”“tom”添加到 group1 组

将“djy”添加到 group2 组

进入e盘右击file3选择属性

点击 安全—编辑

点击 添加
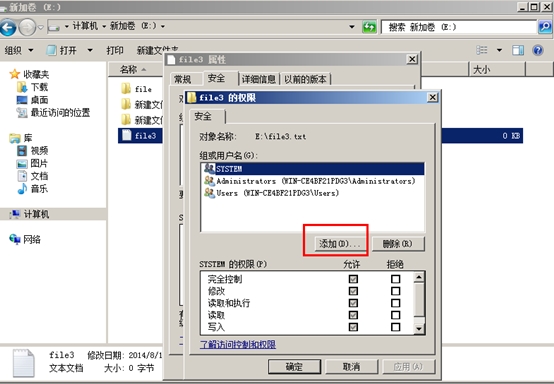
输入group1 点击 检查名称

显示如图 点击确定

勾上 “读取”和“写入” 点击 确定—确定

按上述步骤添加 group2

在 完全拒绝 项打钩 点击确定—确定
实验结果验证 :

点击 开始—注销

选择 tom 用户登录

进入e盘打开file3

经验证可以打开,按上述步骤依次登录“mike”“jack”均可打开

登录duanjiayi用户

打开e盘双击file3文件


经验证为 无权访问
问题和经验总结:
在设置组的权限时,需注意权限不能够冲突。
实验02 NTFS权限的应用规则
1、 权限的累加
实验目的:将用户tom分别加入group1和group2,对e:\file3.txt分配group1读的权限,group2写的权限,验证tom最终有效权限。
实验环境:Windows server 2008 系统
实验步骤:
登录管理员账户,打开服务器管理器
将tom添加到group1组

将tom添加到group2组

打开e盘右击file3选择属性

点击 安全—编辑

点击 group1 只在 “读取” 打钩

点击 group2 只在 “写入”打钩 点击 确定—确定

验证实验结果:
登录tom账户

打开e盘,打开file3,经验证 可读可写

2、拒绝大于一切
实验目的:将用户tom分别加入group1和group2,对e:\file3.txt分配group1读的权限,group2拒绝读的权限,验证tom最终有效权限。
实验环境:Windows server 2008 系统
实验步骤:登录管理员账户,打开服务器管理器
将tom添加到group1组

将tom添加到group2组

打开e盘右击file3选择属性

点击 安全—编辑

点击 group1 只在 “读取” 打钩

点击 group2 只在 “读取”拒绝处打钩 点击 确定—确定

验证实验结果:
登录tom账户

经验证不能访问file3,最终权限为拒读

3、权限的继承,取消继承,强制继承:
实验目标:在e:\tom文件夹中创建子文件夹,查看子文件夹的NTFS权限tom用户是否也具有读和写的权限
在子文件夹取消继承:保留子文件夹tom用户的NTFS权限为读,取消上级文件夹继承的写的权限
上级文件夹也可以强制子文件夹继承其权限
实验步骤(权限的继承):
在e盘新建tom文件夹

进入tom新建“新建文件夹”

给tom用户对tom文件夹读取和写入的权限
结果验证:


进入tom文件夹点击新建文件夹右击—属性—安全—编辑 点击tom,可以看到有读取和写入的权限
实验步骤(取消继承):
进入tom右击新建文件夹—属性—安全—高级

选中tom点击“更改权限”

去掉选项“包括可从对象的父项继承的权限” 
点击“添加”确定—确定

点击 编辑

可看到读取和写入选项已取消勾选

实验步骤(强制继承):

选择tom文件夹右击—属性—安全—高级—更改权限,在如图位置选项打钩—确定—是--确定—确定

进入tom文件夹右击新建文件夹—属性—安全—编辑

可看到读取和写入按钮默认开启

实验步骤(取得所有权):
新建文本文档右击—属性—安全—高级
点击更改权限

取消 包括可从该对象的父项继承的权限,点击删除

点击 确定—是--确定

结果验证:

以管理员账户登录,点击新建的文本文档,可看到无法访问,普通用户已取得所有权
问题与经验总结:
取消继承权是在子文件夹上进行的取消勾选从父项继承权的设置,而不是在父文件夹上;强制继承权是在父文件夹上进行的勾选“本文件夹的所有子文件继承本文件夹的权限”操作的;取得所有权实验是在更改权限后点击“删除”而非是点击“添加”

本文出自 “linux的世界” 博客,请务必保留此出处http://colorsnail.blog.51cto.com/9252957/1538727
ALP规则的验证,NTFS权限的应用规则,布布扣,bubuko.com
原文:http://colorsnail.blog.51cto.com/9252957/1538727